為叢集中的所有虛擬機器啟用虛擬信賴平台模組(vTPM)
摘要
信賴平台模組(TPM)透過硬體支援提供系統完整性、資料加密及裝置驗證的加密功能,而CubeCOS透過虛擬信賴平台模組(vTPM),將這些保護機制延伸至虛擬機器。
詳細資訊
問題描述
可信平台模組(TPM)執行加密運算,透過提供硬體支援來強化系統完整性、資料加密及裝置驗證,從而提升系統安全性。 CubeCOS 透過提供虛擬信賴平台模組(vTPM)支援加密運算,將這些功能擴展至虛擬機器。
您在 Nova 運算服務中設定選項,以協調並支援虛擬機器的 vTPM 操作。
適用版本
CubeCOS 3.0.0。
本文適用於運行 CubeCOS 3.0.0 版本的環境。
決議
設定 Nova 運算服務以支援 vTPM
若要為 Nova 運算服務設定 vTPM 功能,您必須建立 vTPM 設定檔。 此操作必須以 root 權限執行,並套用至叢集內的所有運算服務主機。 建立新的 vTPM 設定檔,將其同步至所有節點,重新啟動運算服務,並設定由 vTPM 支援的虛擬機器。
-
開啟一個終端機工作階段。
-
透過 SSH 以
root使用者身分登入叢集 VIP。ssh root@<your-cluster-vip> -
建立新的設定檔,以在所有運算與控制整合主機上啟用 vTPM。
touch /etc/nova/nova.d/vtpm.conf -
使用以下指令開啟 Nova 設定檔:
vim /etc/nova/conf.d/vtpm.conf -
請將以下值輸入至
vtpm.conf檔案中。# Enable the emulated vTPM in virtual machines[libvirt]swtpm_enabled = trueovmf_path = /usr/share/edk2/ovmf/OVMF_CODE.secboot.fd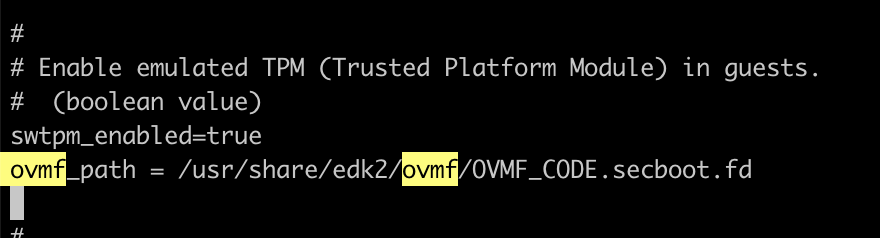
-
完成修改後,請儲存並退出編輯器。
將 vTPM 設定檔同步至所有運算節點
為確保所有運算節點皆能透過與叢集範圍同步任務同步 vTPM,從而提供 vTPM 服務。
-
將設定檔案同步至所有 CubeCOS 節點。
cubectl node -r compute rsync /etc/nova/nova.d/vtpm.conf
在繼續操作之前,您必須檢查並確認所有運算節點的同步程序已完成。
在所有運算節點上重新啟動 Nova 運算服務
為實施 vTPM 設定,請先完成設定檔同步,再執行下列指令以重新啟動服務:
-
在所有運算服務的節點上重新啟動 Nova 運算服務。
cubectl node -r compute exec -p "hex_config restart_nova" -
檢查所有運算服務節點上的 Nova 服務健康狀態。
cubectl node -r compute exec -p "systemctl status openstack-nova-compute | grep Active" -
所有運算角色節點的
openstack-nova-compute服務狀態必須返回Active。
設定虛擬機器映像檔以支援 vTPM 設定
-
透過命令列介面匯入映像,詳情請參閱 Import image (CLI)。
-
透過命令列介面 (CLI) 匯入映像檔後,開啟 OpenStack Skyline 使用者介面。 點選右上角的「管理員」以進入管理員模式。 如需更多資訊,請參閱 如何導航至 CubeCOS 管理面板。
-
導航至
運算 > 映像檔,找到目標映像檔,點選更多以存取映像檔詳細資訊。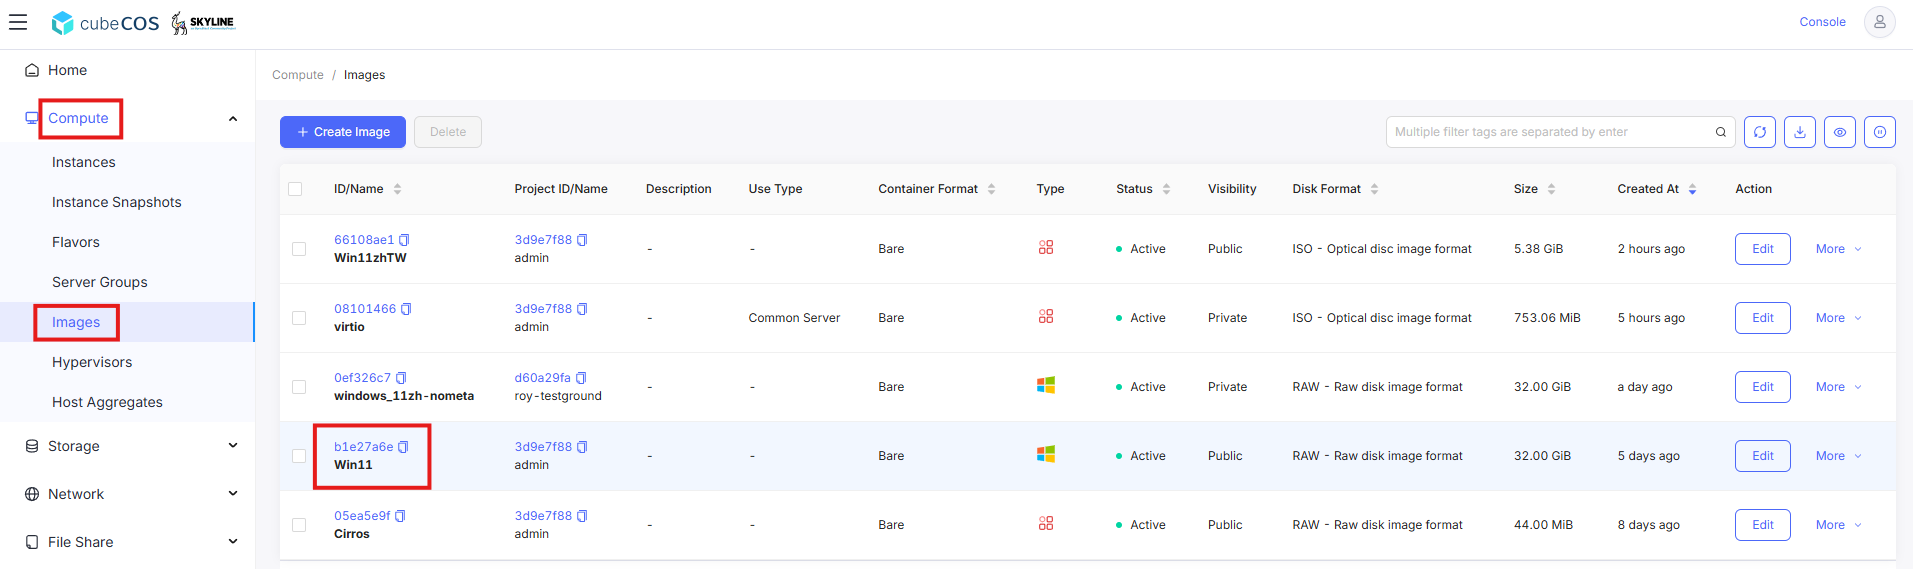
-
在「更多」下拉選單中,選擇「管理元數據」以開始設定虛擬機器映像的元數據。
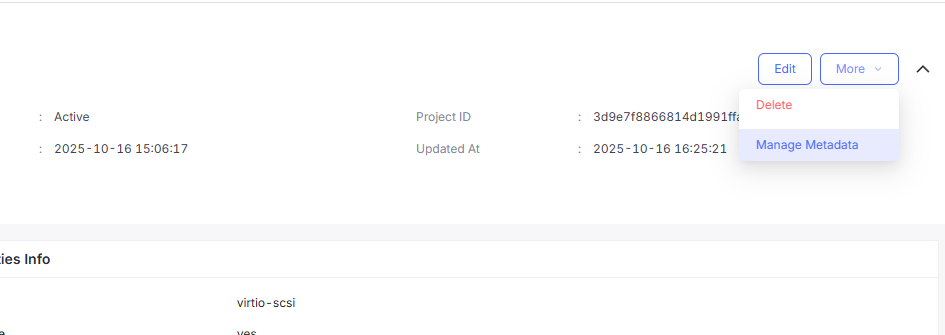
-
為支援
vTPMs,請為新映像設定以下元數據。- hw_tpm_version = 2.0
- hw_tpm_model = tpm-crb
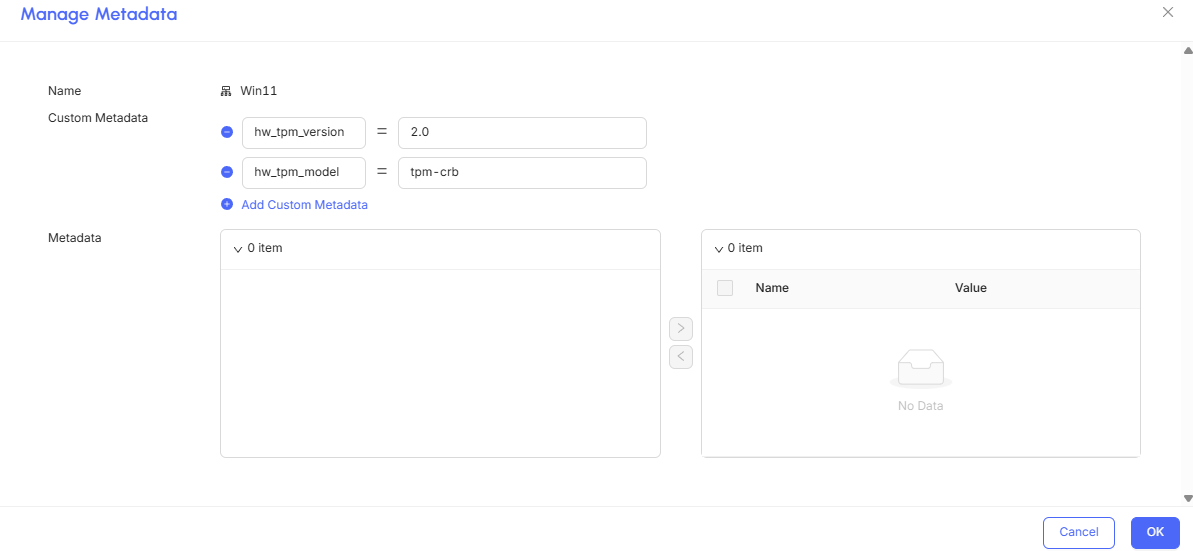
-
點擊「確定」以套用設定。
-
重新整理
影像詳細資訊頁面,並確認 vTPM 元資料屬性已成功設定。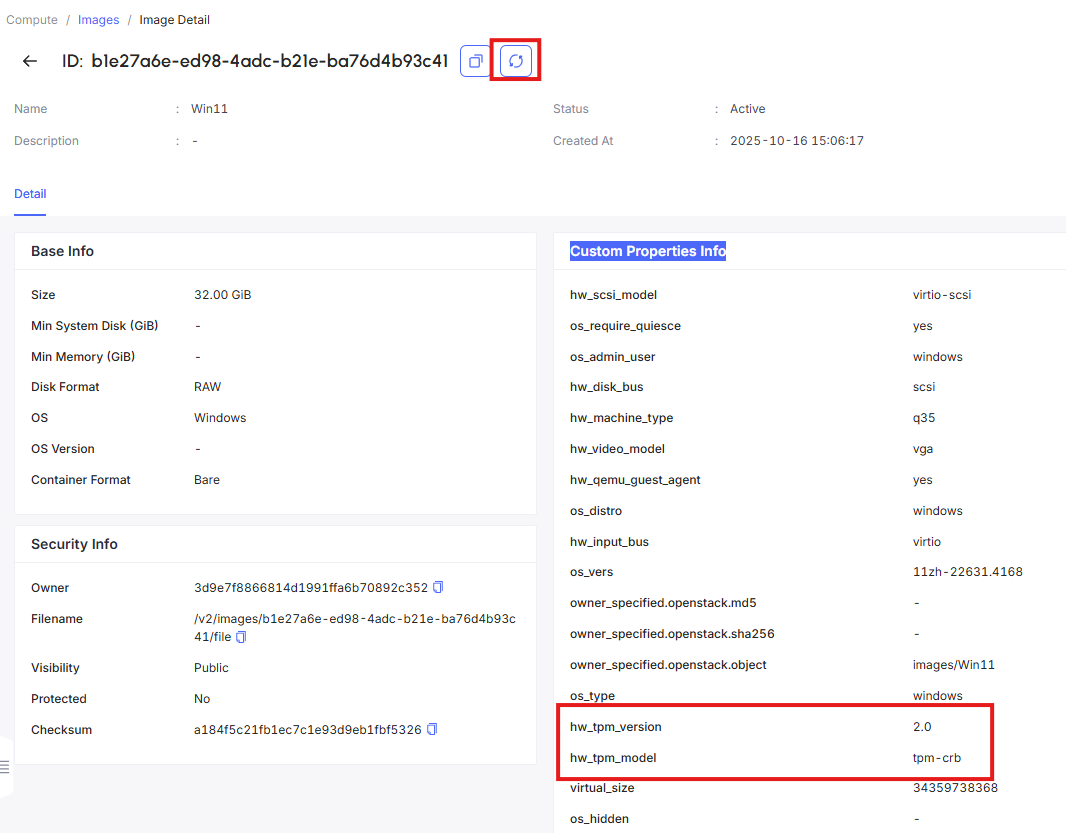
-
已設定的映像現已支援 vTPM 使用。